PHPに重大な脆弱性が判明|自社サイトは大丈夫?企業が今確認すべきこと
2026年10月21日、PHPに2件の重大な脆弱性があることが公表され、修正版が公開されました。
この記事の内容について相談する
専門スタッフが無料でお答えします。オンライン相談も可能です。
今回の脆弱性は「PHP2Shell」と呼ばれ、悪用された場合、認証されていない外部の攻撃者によってサーバー上で任意のコードを実行される可能性があります。
PHPはWordPressをはじめ、多くのWebサイトやWebサービスで利用されているため、自社サイトが対象になっていないか確認が必要です。
日本でもIPAやJPCERT/CCが注意喚起を公表したほか、高市早苗総理大臣も自身のXで、PHPを利用しているか確認し、修正パッチを速やかに適用できるよう準備するよう呼びかけました。
この記事では、2026年10月に公表されたPHPの脆弱性について、影響するバージョン、WordPressへの影響、自社サイトの確認方法、修正パッチの適用など、中小企業やWeb担当者が確認しておきたいポイントを解説します。
※本記事は2026年10月23日時点で確認できるPHP公式、IPA、JPCERT/CC、WordPress.orgなどの公表情報をもとに作成しています。
PHPに重大な脆弱性「PHP2Shell」が見つかった
2026年10月21日、PHP開発チームは、PHPに2件の重大な脆弱性があることを公表しました。
対象となる脆弱性は以下の2件です。
| 脆弱性 | 概要 |
|---|---|
| CVE-2026-109618 | PHP内部のメモリ処理に関する問題 |
| CVE-2026-109619 | PHP内部の状態やメモリ管理に関する問題 |
これらはまとめて「PHP2Shell」と呼ばれています。
いずれも、条件を満たした環境では、攻撃者が認証を受けずに外部からコードを実行できる「リモートコード実行(RCE)」につながる可能性があります。
PHP公式は、PHP-FPM、Apacheのmod_php、php-cgi、FrankenPHP、LiteSpeedなど、Webリクエストを処理しているPHP環境が対象になると説明しています。
なかでもmod_phpについては、アプリケーション側の処理が始まる前に攻撃を成立させる実証例があり、PHP公式は特にリスクが高い構成としています。
出典:PHP「Security advisory: Critical remote code execution vulnerabilities, update now」
PHP2Shellが危険とされる理由
今回の脆弱性で特に注意したいのは、Webサイトの管理画面へログインするためのIDやパスワードを攻撃者が持っていなくても、攻撃が成立する可能性があることです。
認証なしで任意のコードを実行される可能性がある
リモートコード実行とは、外部からWebサーバーに対して悪意のある命令を送り、サーバー上でプログラムなどを実行させる攻撃です。
今回のPHP2Shellでは、特殊なHTTPリクエストを送信することでPHP内部のメモリ処理に異常を発生させ、その状態を悪用できる可能性があります。
悪用された場合には、たとえば次のような影響が考えられます。
- Webサイトの改ざん
- サーバー内の情報取得
- 個人情報・機密情報の漏えい
- 不正なプログラムの設置
- サービス停止
- サーバーを利用した別の攻撃
ただし、脆弱性が存在するからといって、すべてのWebサイトですでに情報漏えいや不正アクセスが発生しているという意味ではありません。
自社環境が対象かを確認し、速やかに対策を行うことが重要です。
PHPの上で動くアプリケーションとは別の問題
今回の脆弱性は、WordPressや特定のプラグインに見つかった問題ではなく、PHPそのものに存在する問題です。
そのため、WordPress本体やプラグインを最新バージョンにしていても、Webサーバーで利用しているPHPが影響を受ける状態であれば、対策が必要になる可能性があります。
セキュリティ企業Wizは、WordPress、Drupal、Joomlaを利用した環境で、認証なしのリモートコード実行を実証しています。
ただし、これは「WordPress自体にPHP2Shellの脆弱性がある」という意味ではありません。
脆弱なのはPHP本体です。
PHP2Shellの影響を受けるバージョンは?
PHP公式は2026年10月21日、脆弱性を修正した以下のバージョンを公開しました。
| PHPの系統 | 修正版 |
|---|---|
| PHP 8.2 | PHP 8.2.35 |
| PHP 8.3 | PHP 8.3.36 |
| PHP 8.4 | PHP 8.4.27 |
| PHP 8.5 | PHP 8.5.12 |
PHP 8.2~8.5を利用している場合は、原則として上記バージョン以降へアップデートする必要があります。
PHP公式は、今回の脆弱性について「完全な緩和策はなく、アップデートが唯一の安全な選択」と案内しています。
一方、PHP 8.1以前はPHPプロジェクトによる通常のセキュリティアップデートの対象外です。
古いPHPを利用している場合は、サポートされている新しいPHPへの移行も検討する必要があります。
ただし、Linuxディストリビューションやレンタルサーバーなどでは、PHPの表示バージョンを変更せずにセキュリティ修正だけを反映する「バックポート」が行われる場合があります。
そのため、バージョン番号だけでは「対策済み・未対策」と判断できないケースにも注意が必要です。
自社でサーバーを管理していない場合は、利用しているレンタルサーバー会社や保守会社の案内を確認してください。
出典:JPCERT/CC「PHPにおける複数の脆弱性に関する注意喚起」
WordPressサイトもPHPの脆弱性の影響を受ける?
WordPressを利用しているWebサイトも、サーバー側でPHPを使用しているため、今回の問題と無関係ではありません。
ただし、WordPress.orgも明確に案内しているように、今回の脆弱性はWordPress固有のものではありません。
WordPress本体を更新することでPHP2Shellが修正されるわけでもありません。
WordPressのPHPバージョンを確認する方法
WordPressでは、管理画面から現在使用しているPHPバージョンを確認できます。
管理画面で、次の順に項目を開きます。
- 「ツール」を開く
- 「サイトヘルス」を開く
- 「情報」を開く
- 「サーバー」を開く
「PHP バージョン」を確認してください。
レンタルサーバーの管理画面でも確認できることがあります。
ただし、先ほど説明したように、サーバー会社が独自に修正パッチを適用しているケースもあるため、表示されているPHPのバージョンだけでは判断できない場合があります。
利用しているサーバー会社からPHP2Shellに関する案内が出ていないかもあわせて確認しましょう。
出典:WordPress.org「PHP の重大なセキュリティリリース」
高市総理もXでPHPの脆弱性への対応を呼びかけ
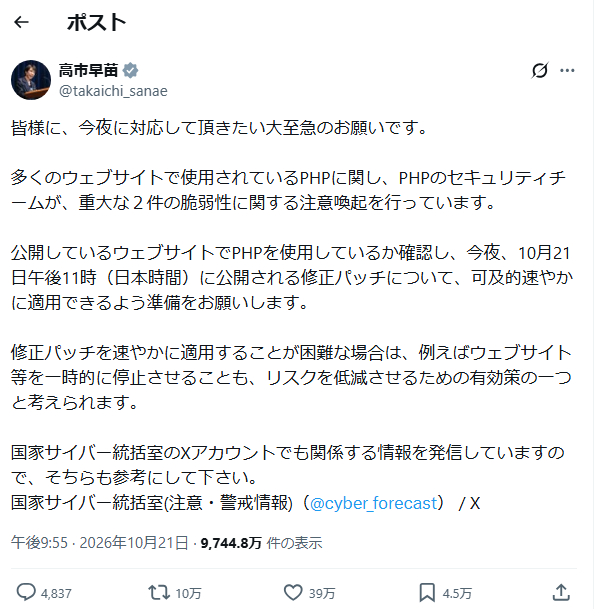
出典:高市総理大臣 公式X投稿(2026年10月21日)より
10月21日には、高市氏からも、自身のXを通じてPHPの脆弱性への対応を呼びかける投稿がありました。
高市総理は、公開中のWebサイトでPHPを使用しているか確認したうえで、同日夜に公開予定だった修正パッチを速やかに適用できるよう準備するよう求めています。
また、すぐに修正パッチを適用することが難しい場合には、Webサイトなどを一時的に停止することも有効な対策の一つとしています。
参考:
IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について」
JPCERT/CC「PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起」
INTERNET Watch「多くのサイトが予防的に公開停止、高市総理が対応呼びかけ―『PHPの深刻な脆弱性』対応で何が起きた?」
PHPの修正パッチはどう適用する?
対応方法は、自社でサーバーを管理しているか、レンタルサーバーや制作会社へ管理を委託しているかによって異なります。
自社でサーバーを管理している場合
自社でPHPを管理している場合は、利用しているPHPの系統を確認し、修正版へアップデートします。
PHP公式が公開している修正版は次のとおりです。
- PHP 8.2.35
- PHP 8.3.36
- PHP 8.4.27
- PHP 8.5.12
ただし、PHPを更新すると、古いWordPressテーマ・プラグイン・独自開発システムなどが新しいPHPバージョンに対応しておらず、不具合が発生する可能性があります。
更新前にはバックアップを取得し、可能であれば検証環境で動作を確認してください。
レンタルサーバーを利用している場合
レンタルサーバーを利用している場合は、自分でPHPへ直接パッチを適用するのではなく、サーバー会社側で修正対応されるケースがあります。
まずは、次の項目を確認しましょう。
- PHP2Shellへの対応状況
- 現在利用しているPHPが対策済みか
- 利用者側でバージョン変更が必要か
- PHP変更によってサイトへ影響がないか
判断できない場合は、Webサイトを制作した会社や保守会社へ確認する方法もあります。
修正パッチをすぐに適用できない場合はどうする?
PHP公式は、今回の脆弱性には完全な代替策がなく、PHP自体を更新することが安全な対応だとしています。
そのため、WAFなどを利用している場合でも、「WAFを導入しているから更新しなくてよい」と判断するのは避けましょう。
CloudflareはPHP2Shellに対応するWAFルールを公開し、攻撃通信も観測したとしていますが、同社自身もPHPを修正するよう利用者へ呼びかけています。
WAFは攻撃を防ぐための追加対策にはなりますが、PHPの脆弱性そのものを修正するものではありません。
出典:Cloudflare「Cloudflare deploys protections against php2shell vulnerability」
すぐにPHPを更新できない場合は、次の対応を検討します。
- レンタルサーバー・保守会社へ対応状況を確認する
- WAFなどの防御策を確認する
- 不要な公開機能を制限する
- 必要に応じてWebサイトや対象システムを一時停止する
特に古いPHPや独自開発システムを使用している場合、PHPだけをすぐに更新するとWebサイトが正常に動作しなくなる可能性があります。
「更新すると壊れるからそのままにする」のではなく、一時的な公開停止を含め、保守会社や専門家と対応方法を検討することが重要です。
PHP2Shellを悪用した攻撃はすでに始まっている?
今回の脆弱性については、公表後に攻撃を試みる通信が観測されています。
Cloudflareは、PHP2Shellの詳細が正式公開前に外部へ知られた後、顧客を狙った攻撃通信を確認したと公表しています。
攻撃者がWAFによる検知を回避するため、攻撃用の通信内容を変化させていたことも確認されています。
ただし、「攻撃通信が観測された」ということと、「すべての攻撃が成功し、情報漏えいが発生した」ということは別です。
自社サイトについても、PHPの対象バージョンを利用していたからといって、不正アクセスを受けたと断定することはできません。
一方で、JPCERT/CCは、修正パッチの適用だけでなく、侵害されていないか確認することも推奨しています。
自社サイトが不正アクセスされていないか確認するポイント
PHP2Shellの影響を受ける環境を使用していた場合は、PHPを更新するだけでなく、不審なアクセスがなかったかを確認することも重要です。
確認したい主な項目は次のとおりです。
- 不審なアクセスログが残っていないか
- 覚えのないファイルが追加されていないか
- Webサイトが改ざんされていないか
- 管理者アカウントが追加・変更されていないか
- サーバーから不審な外部通信が発生していないか
- 個人情報や顧客情報への不審なアクセスがないか
自社だけで確認が難しい場合は、サーバー会社や保守会社、セキュリティ会社へ調査を依頼してください。
不正アクセスが疑われる場合は、原因調査に必要なログやファイルを不用意に削除せず、記録を保全したうえで対応することも重要です。
不正アクセスや情報漏えいが実際に発生した企業の事例については、以下の記事でも整理しています。
PHP2ShellはAIを活用した調査でも発見された
今回のPHP2Shellでは、脆弱性が重大であることだけでなく、発見や検証にAIが活用されたことも注目されています。
Wiz Researchは、AIを活用したセキュリティ研究を通じてPHPの脆弱性を発見し、2026年8月にPHPセキュリティチームへ報告しました。
その後、PHP開発チームなどと協力して修正が進められ、10月21日に修正版が公開されています。
生成AIについては、サイバー攻撃への悪用が懸念される一方で、今回のように脆弱性を発見し、ソフトウェアを安全にする側でも活用が進んでいます。
ただし、今回発見された脆弱性を悪用した攻撃が、AIによって行われていると確認されたわけではありません。
AIによる「脆弱性の発見」と「攻撃へのAI利用」は分けて考える必要があります。
中小企業が今すぐ確認したい5つのポイント
今回のPHP2Shellについて、Webサイトを運営する企業は、まず以下を確認しましょう。
1.自社サイトでPHPを使っているか
WordPressなどPHPを利用するCMSを使用していないか確認します。
分からない場合は、制作会社や保守会社、レンタルサーバー会社へ問い合わせましょう。
2.利用中のPHPバージョンを確認する
WordPressの場合は「サイトヘルス」から確認できます。
ただし、サーバー会社が修正をバックポートしている可能性もあるため、バージョン番号だけで判断しないようにします。
3.PHP2Shellへの対応状況を確認する
レンタルサーバーや保守会社に、今回のCVE-2026-109618、CVE-2026-109619への対策が完了しているか確認します。
4.更新前にWebサイトへの影響を確認する
古いプラグインや独自システムを利用している場合、PHPを更新すると正常に動作しなくなる可能性があります。
バックアップを取得し、必要に応じて検証を行ってください。
5.不審なアクセスがなかったか確認する
脆弱性の修正に加え、すでに攻撃を受けていないかも確認が必要です。
アクセスログなどを確認できない場合は、サーバー会社・保守会社へ確認しましょう。
まとめ|PHPの脆弱性を確認し、修正パッチを速やかに適用しよう
2026年10月21日、PHPに「CVE-2026-109618」「CVE-2026-109619」の2件の重大な脆弱性があることが公表されました。
今回のPHP2Shellは、悪用された場合、認証なしでサーバー上のコードを実行される可能性があるため、PHP公式やIPA、JPCERT/CCなどが速やかな対応を呼びかけています。
WordPressを利用している場合も、今回の問題はWordPress本体ではなく、サーバー側で利用されているPHPの問題です。
まずは、次の項目を確認しましょう。
- 自社サイトでPHPを利用しているか
- 利用中のPHPが対策済みか
- レンタルサーバーや保守会社が対応しているか
- PHP更新によってWebサイトに問題が発生しないか
- 不審なアクセスが発生していないか
PHPを更新できない状態をそのまま放置せず、必要に応じて制作会社・保守会社へ相談し、Webサイトの一時停止も含めて安全な対応を検討することが重要です。
参考情報
- PHP公式
- IPA「重要なセキュリティ情報」
- JPCERT/CC「PHPにおける複数の脆弱性に関する注意喚起」
- WordPress.org「PHP の重大なセキュリティリリース」
- Wiz「PHP2Shell」
- Cloudflare「php2shell vulnerability」
監修者コメント
製品選定では、カタログ上の性能よりも「導入後に誰が面倒を見るか」で差が出ます。保守の範囲と連絡先を契約時に明文化しておくことを、あわせておすすめします。
三浦 健一 みうら けんいち
ITコーディネータ / 情報処理安全確保支援士
株式会社中小企業のチカラ DX推進室
SIerでインフラ構築に従事したのち、中小企業のIT導入支援へ。ツールを入れることではなく「入れたあと運用が回るか」を判…
関連キーワード
次に読む
あわせて読みたい